Poradniki dla organizacji
Dostaliśmy pismo albo zapowiedź kontroli (KSC, KRI, NIS2). Co teraz?
Pismo z organu, wezwanie do wyjaśnień albo termin kontroli nie jest jeszcze problemem. Problemem jest brak faktów po waszej stronie.
Czytaj dalejCertyfikat jest efektem ubocznym działającego systemu. Organizacje, które zaczynają od certyfikatu, płacą dwa razy.
Zespół FortCyber
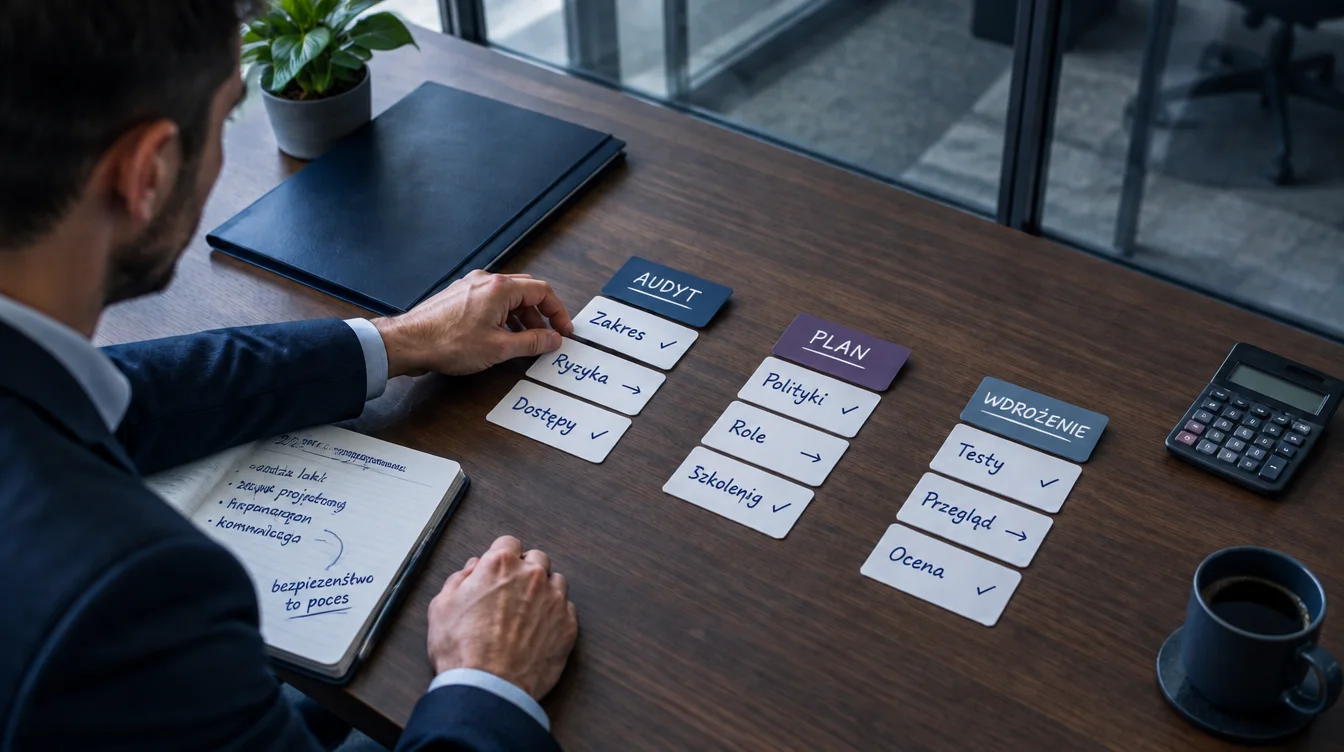
Kontrahent wymaga certyfikatu w przetargu. Spółka matka chce jednolitego standardu. Albo zarząd uznał, że certyfikat uporządkuje temat raz na zawsze. Pojawiają się oferty "ISO w 6 tygodni" i pytanie, dlaczego u nas miałoby to trwać dłużej.
ISO/IEC 27001 certyfikuje system zarządzania, nie dokumenty. Jednostka certyfikująca sprawdza, czy analiza ryzyka jest wasza, czy role są obsadzone, czy przeglądy się odbywają i czy są na to dowody z kilku miesięcy. System, który powstał w 6 tygodni i nie działał ani dnia, przechodzi audyt certyfikacyjny rzadko, a recertyfikację prawie nigdy.
Dobra wiadomość: jeśli podlegacie NIS2 lub uoKSC, większość wymagań ISO 27001 i tak musicie spełnić. Certyfikat to wtedy formalność, nie osobny projekt.
Sami działamy w systemie ISO/IEC 27001 i wiemy, co audytor sprawdza w drugim roku, nie tylko w pierwszym. Wdrożenie planujemy pod utrzymanie, więc koszt po certyfikacji jest przewidywalny, a nie odkrywany przy recertyfikacji.
Kolejne materiały z kategorii „Poradniki dla organizacji”.
Poradniki dla organizacji
Pismo z organu, wezwanie do wyjaśnień albo termin kontroli nie jest jeszcze problemem. Problemem jest brak faktów po waszej stronie.
Czytaj dalej
Poradniki dla organizacji
Krótka odpowiedź: tak, i to w większym stopniu, niż wynika z broszur. Dłuższa odpowiedź zależy od tego, jakie usługi świadczycie.
Czytaj dalej
Poradniki dla organizacji
Jedno kliknięcie to incydent do obsłużenia. Drugie kliknięcie w tej samej organizacji to problem systemowy.
Czytaj dalejPowiedz, co chcesz uporządkować. Pokażemy platformę i zaproponujemy pakiet dopasowany do Twojej sytuacji.