 NIS2 i zgodność
Harry Potter i Cyberbezpieczny Wodociąg
Program Cyberbezpieczny Wodociąg podniósł poziom całej branży, ale grant nie jest zaklęciem ochronnym. O tym, co po odbiorze trafia do serwerowni i kto ma to utrzymać.
Czytaj dalejBaza wiedzy FortCyber
Zrozum ryzyko, uporządkuj obowiązki i przygotuj organizację. Artykuły ekspertów, praktyczne poradniki i webinary w jednym miejscu.
Program Cyberbezpieczny Wodociąg podniósł poziom całej branży, ale grant nie jest zaklęciem ochronnym. O tym, co po odbiorze trafia do serwerowni i kto ma to utrzymać.
Przeczytaj artykułBiblioteka
25 materiałów
NIS2 i zgodnośćProgram Cyberbezpieczny Wodociąg podniósł poziom całej branży, ale grant nie jest zaklęciem ochronnym. O tym, co po odbiorze trafia do serwerowni i kto ma to utrzymać.
Czytaj dalej Poradniki dla organizacji
Pismo z organu, wezwanie do wyjaśnień albo termin kontroli nie jest jeszcze problemem. Problemem jest brak faktów po waszej stronie.
Czytaj dalejPoradniki dla organizacjiKrótka odpowiedź: prawdopodobnie tak, i to w większym stopniu, niż wynika z broszur. Dłuższa odpowiedź zależy od tego, jakie usługi świadczycie.
Czytaj dalej Poradniki dla organizacji
Jedno kliknięcie to incydent do obsłużenia. Drugie kliknięcie w tej samej organizacji to problem systemowy.
Czytaj dalejPoradniki dla organizacjiPolityka z 2021 roku, rejestr ryzyk z jednym wpisem, procedura incydentowa, której nikt nie czytał. To najczęstszy stan, jaki zastajemy.
Czytaj dalejPoradniki dla organizacjiEtat CISO w organizacji na 60 osób nie ma sensu. Brak osoby odpowiedzialnej też nie. Pomiędzy jest model, który działa.
Czytaj dalejPoradniki dla organizacjiCertyfikat jest efektem ubocznym działającego systemu. Organizacje, które zaczynają od certyfikatu, płacą dwa razy.
Czytaj dalejPoradniki dla organizacjiOdpowiedź „IT mówi, że tak” nie chroni zarządu. Chroni go dokument z datą, podpisem i listą ryzyk, które zarząd świadomie zaakceptował.
Czytaj dalej Poradniki dla organizacji
Dostawca odpowiada za to, żeby systemy działały. Za to, żeby były bezpieczne, odpowiadacie wy. To dwie różne rzeczy i dwa różne rachunki.
Czytaj dalej Zarządzanie bezpieczeństwem
Czego cyberbezpieczeństwo może nauczyć się od lotnictwa? O procedurach, odpowiedzialności i codziennej dyscyplinie, które zmieniają zestaw zabezpieczeń w odporność organizacji.
Czytaj dalej Zagrożenia i incydenty
Incydent to znacznie więcej niż potencjalna kara. Przestoje, koszty odtworzenia, utrata zaufania i odpowiedzialność zarządu — sprawdź, gdzie pojawiają się rzeczywiste straty.
Czytaj dalejZarządzanie bezpieczeństwemCo sprawdza audyt cyberbezpieczeństwa, jak wygląda jego przebieg i jakie decyzje można podjąć na podstawie wyników? Praktyczne wyjaśnienie dla organizacji i zarządu.
Czytaj dalej Zagrożenia i incydenty
Jak informacje o firmach, pracownikach i systemach trafiają do dark web? Poznaj mechanizmy handlu danymi i ich znaczenie dla bezpieczeństwa organizacji.
Czytaj dalej NIS2 i zgodność
Zakres NIS2 wykracza poza infrastrukturę krytyczną. Artykuł wyjaśnia znaczenie dyrektywy dla przedsiębiorstw, dostawców i podmiotów w łańcuchu dostaw.
Czytaj dalejNIS2 i zgodnośćDlaczego przygotowania do NIS2 wymagają czasu? O identyfikacji obowiązków, odpowiedzialności i działaniach, które warto zaplanować w organizacji.
Czytaj dalej NIS2 i zgodność
Cyberbezpieczeństwo jest także zadaniem zarządu. O odpowiedzialności, nadzorze i decyzjach, których nie da się w całości przekazać działowi IT.
Czytaj dalej NIS2 i zgodność
Omówienie zmian w krajowym systemie cyberbezpieczeństwa i ich znaczenia dla firm oraz instytucji. Zakres obowiązków, odpowiedzialność i przygotowanie organizacji.
Czytaj dalej Zagrożenia i incydenty
Od rozpoznania do realizacji celu ataku. Zobacz, na których etapach monitoring i zespół SOC mogą pomóc wykryć zagrożenie oraz ograniczyć jego skutki.
Czytaj dalej NIS2 i zgodność
Wprowadzenie do NIS2: cele dyrektywy, zakres wymagań oraz znaczenie zarządzania ryzykiem na poziomie organizacji i zarządu.
Czytaj dalejZarządzanie bezpieczeństwemCo kryje się za wyszukiwaniem „pcyber”? Wyjaśnienie pojęcia i potrzeb związanych z praktycznym bezpieczeństwem cyfrowym.
Czytaj dalej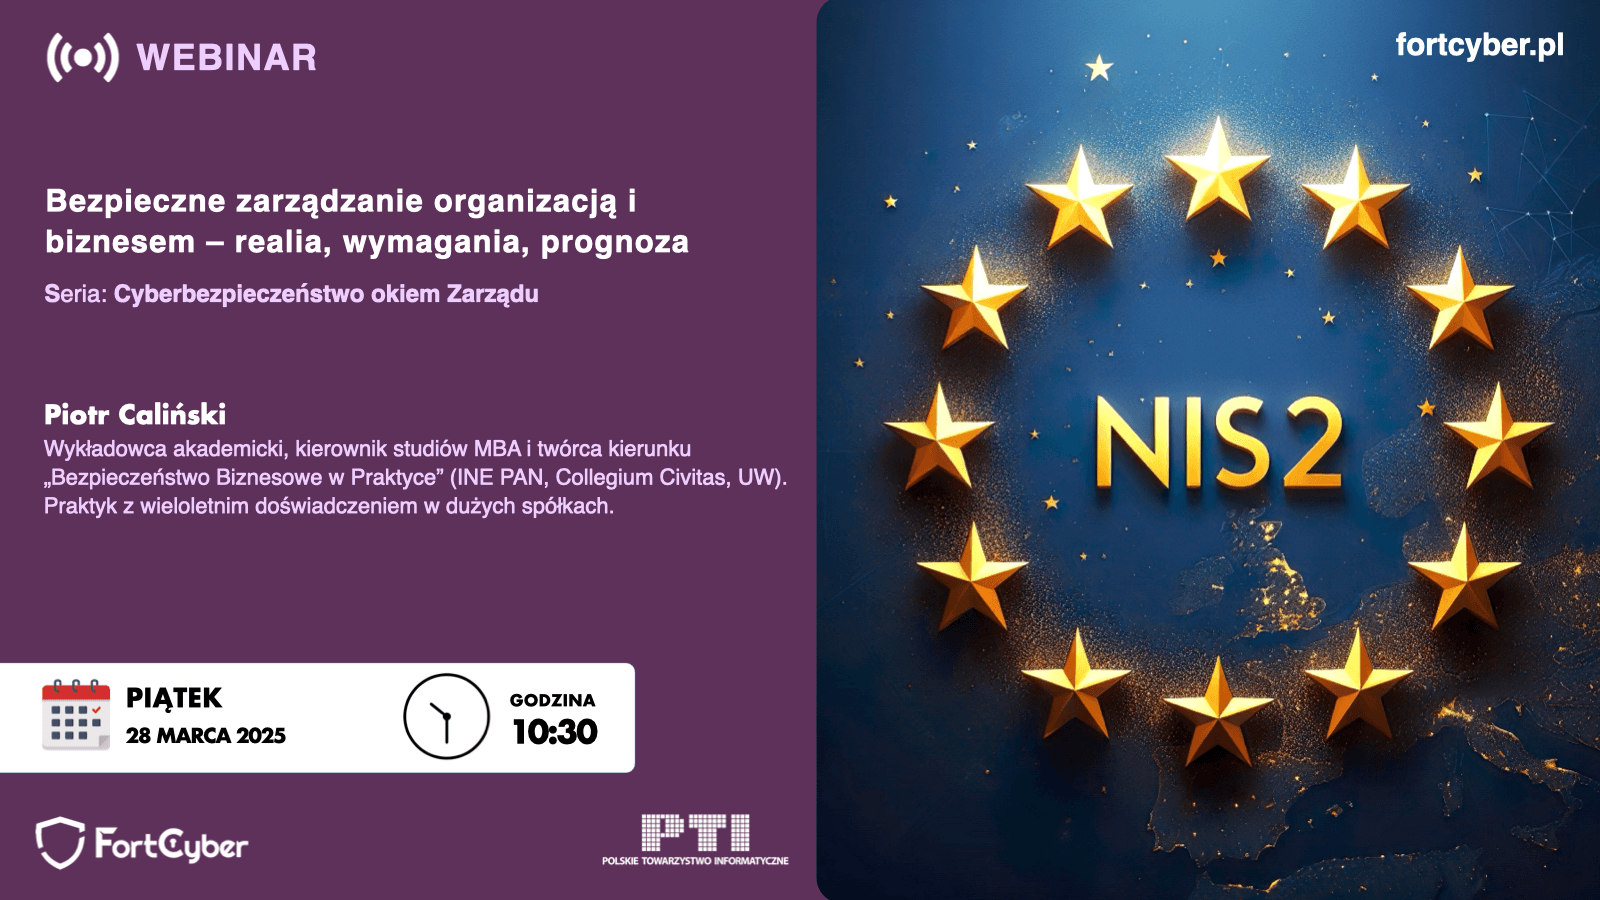 Webinary
Archiwum webinaru o bezpiecznym zarządzaniu organizacją i biznesem. Poznaj program spotkania oraz omawiane wymagania i wyzwania.
Zobacz program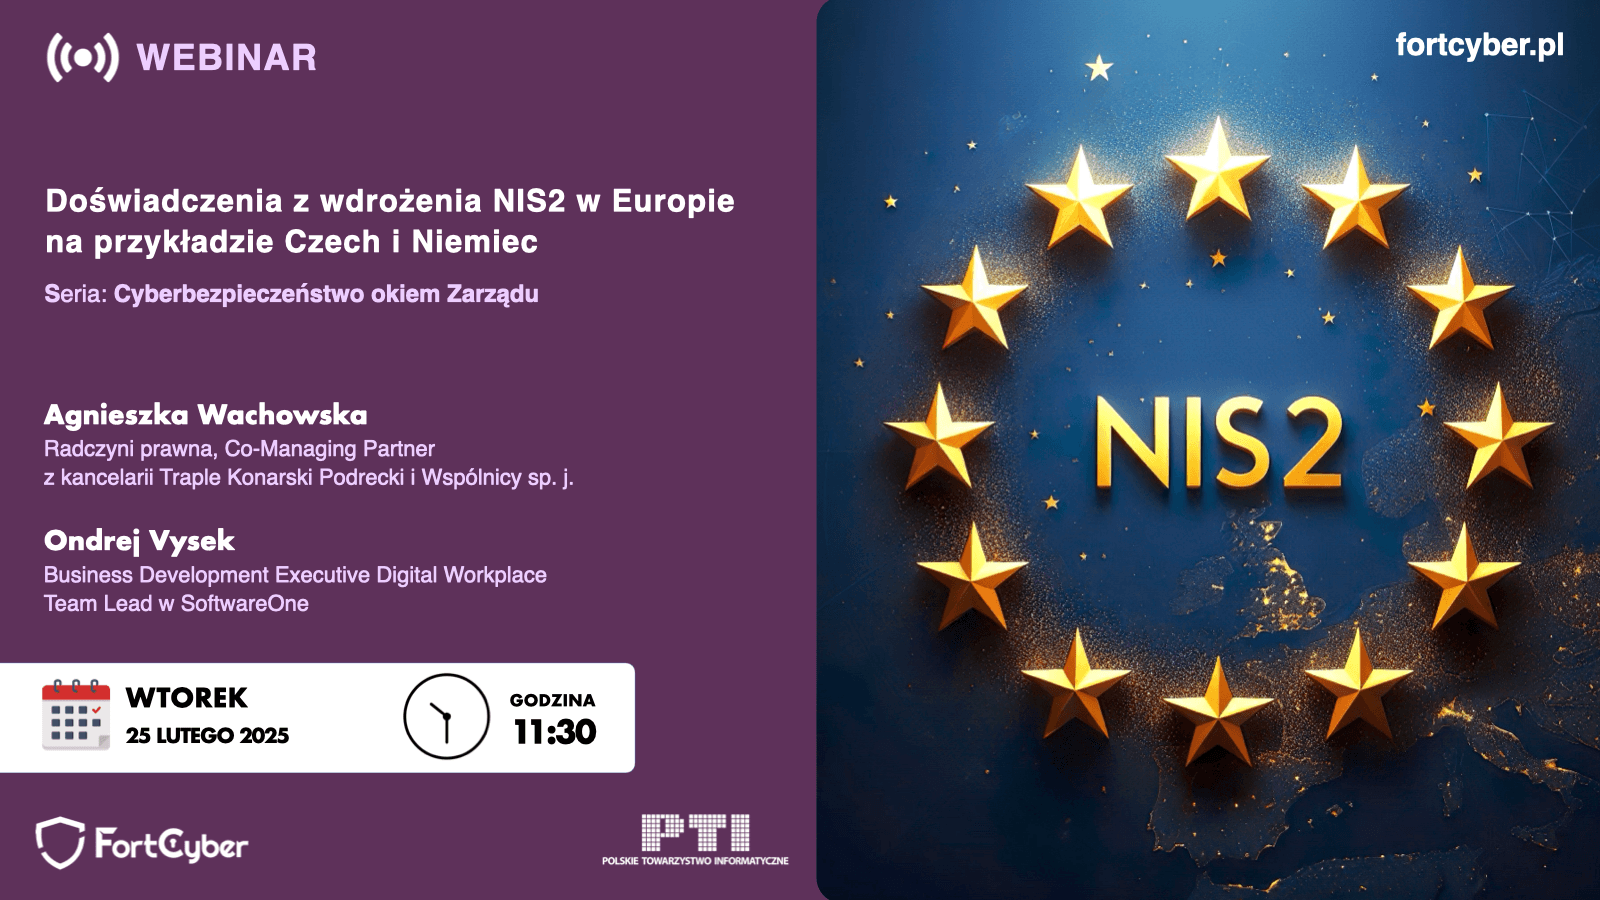 Webinary
Archiwum webinaru o doświadczeniach z wdrożenia NIS2 w Czechach i Niemczech. Program spotkania i perspektywa europejskich organizacji.
Zobacz program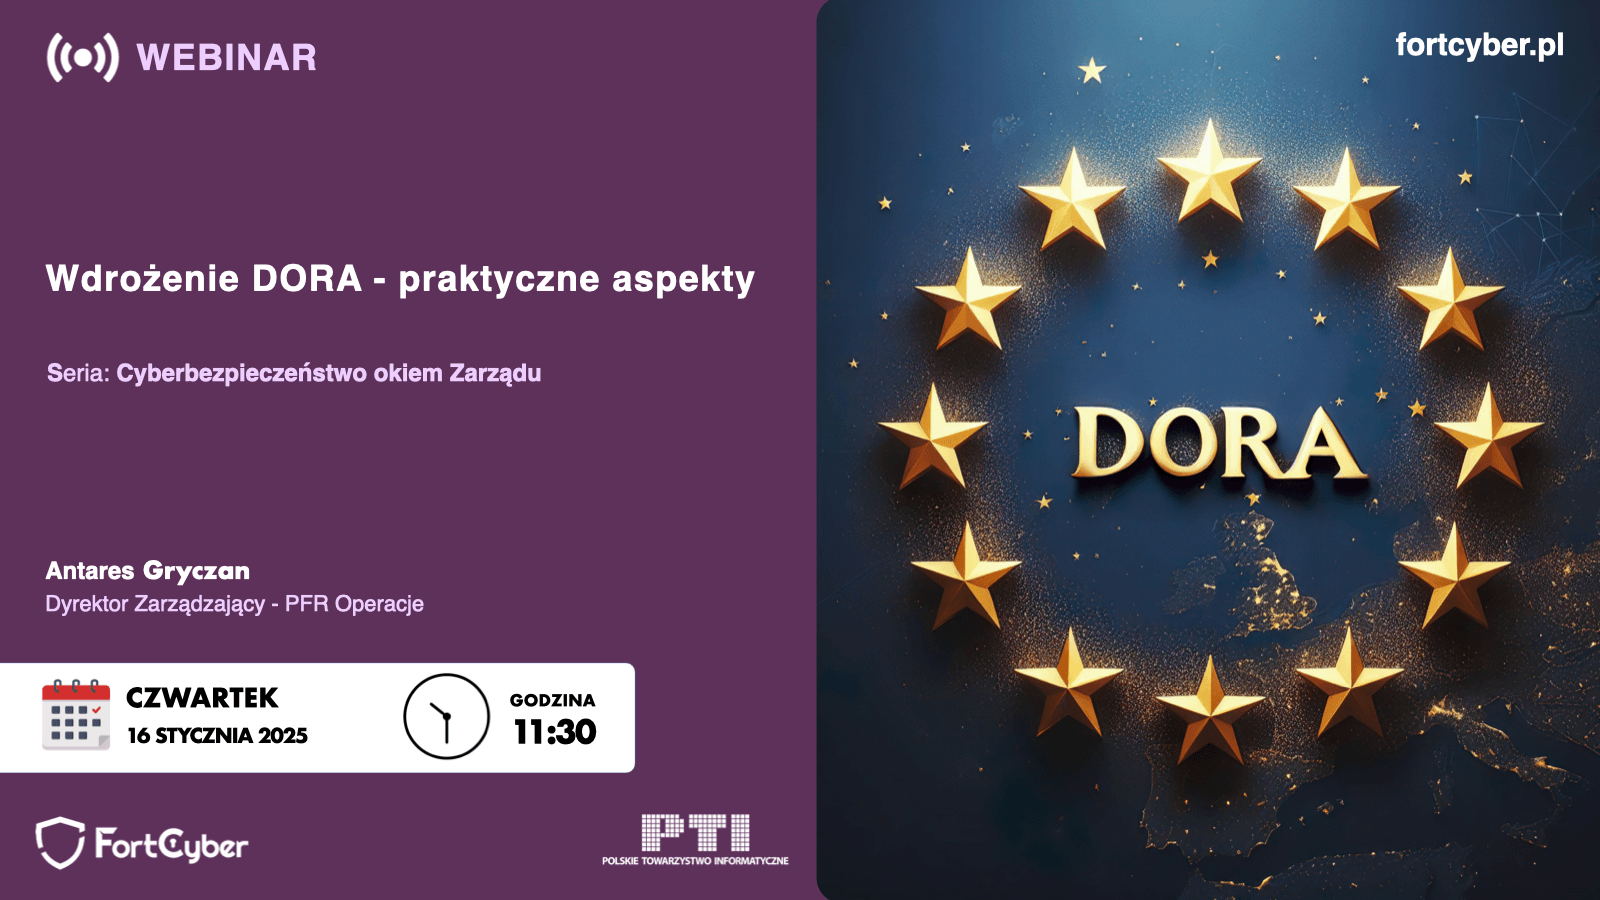 Webinary
Archiwum webinaru o praktycznych aspektach wdrożenia DORA. Program, prelegent i doświadczenia z implementacji w dużych organizacjach.
Zobacz program Webinary
Archiwum webinaru poświęconego analizie luk w organizacji w świetle wymagań NIS2. Poznaj program i tematykę spotkania.
Zobacz program Webinary
Archiwum webinaru z cyklu „Cyberbezpieczeństwo okiem Zarządu”. Program spotkania o NIS2, odpowiedzialności i przygotowaniu organizacji.
Zobacz programSpróbuj krótszego hasła lub wybierz inną kategorię.
Pokaż wszystkie materiałyO bazie wiedzy
Blog FortCyber powstał jako przestrzeń do porządkowania wiedzy o cyberbezpieczeństwie z perspektywy biznesowej i zarządczej. Nie skupiamy się na sensacyjnych nagłówkach ani technicznym żargonie. Naszym celem jest pomóc firmom i instytucjom podejmować świadome decyzje w obszarze bezpieczeństwa informacji. Cyberbezpieczeństwo to dziś nie tylko technologia, ale realny element odpowiedzialności organizacyjnej. Dlatego piszemy o nim w sposób zrozumiały i praktyczny.
W artykułach poruszamy tematy istotne dla zarządów, właścicieli firm oraz kadry kierowniczej. Skupiamy się na tym, co naprawdę ma znaczenie z punktu widzenia ciągłości działania i ryzyka biznesowego. Wyjaśniamy pojęcia, które często pojawiają się w rozmowach z audytorami, regulatorami i partnerami. Pokazujemy różnice między jednorazowymi działaniami a podejściem systemowym. Pomagamy oddzielić realne zagrożenia od marketingowego szumu.
Na blogu FortCyber znajdziesz treści dotyczące zarówno cyberbezpieczeństwa, jak i zgodności z regulacjami. Opisujemy zmiany prawne, takie jak NIS2, w kontekście ich praktycznego wpływu na organizacje. Tłumaczymy, jakie obowiązki mogą dotyczyć firm bezpośrednio, a jakie pośrednio. Pokazujemy, jak przygotować się do kontroli i audytów bez paniki. Zwracamy uwagę na rolę zarządu w całym procesie.
Porozmawiajmy o tym, co te wymagania i zagrożenia oznaczają dla Twojej organizacji.