Webinary
Bezpieczne zarządzanie organizacją i biznesem – realia, wymagania, prognoza
Archiwum webinaru o bezpiecznym zarządzaniu organizacją i biznesem. Poznaj program spotkania oraz omawiane wymagania i wyzwania.
Czytaj dalejArchiwum webinaru poświęconego analizie luk w organizacji w świetle wymagań NIS2. Poznaj program i tematykę spotkania.
Radosław1 min czytania
Szanowni Państwo,
czy zastanawiacie się, co dzieje się z implementacją NIS 2 na prawo krajowe albo nie jesteście pewni czy wasza Firma i Ty jako CEO powinniście zająć się nowymi wymaganiami?
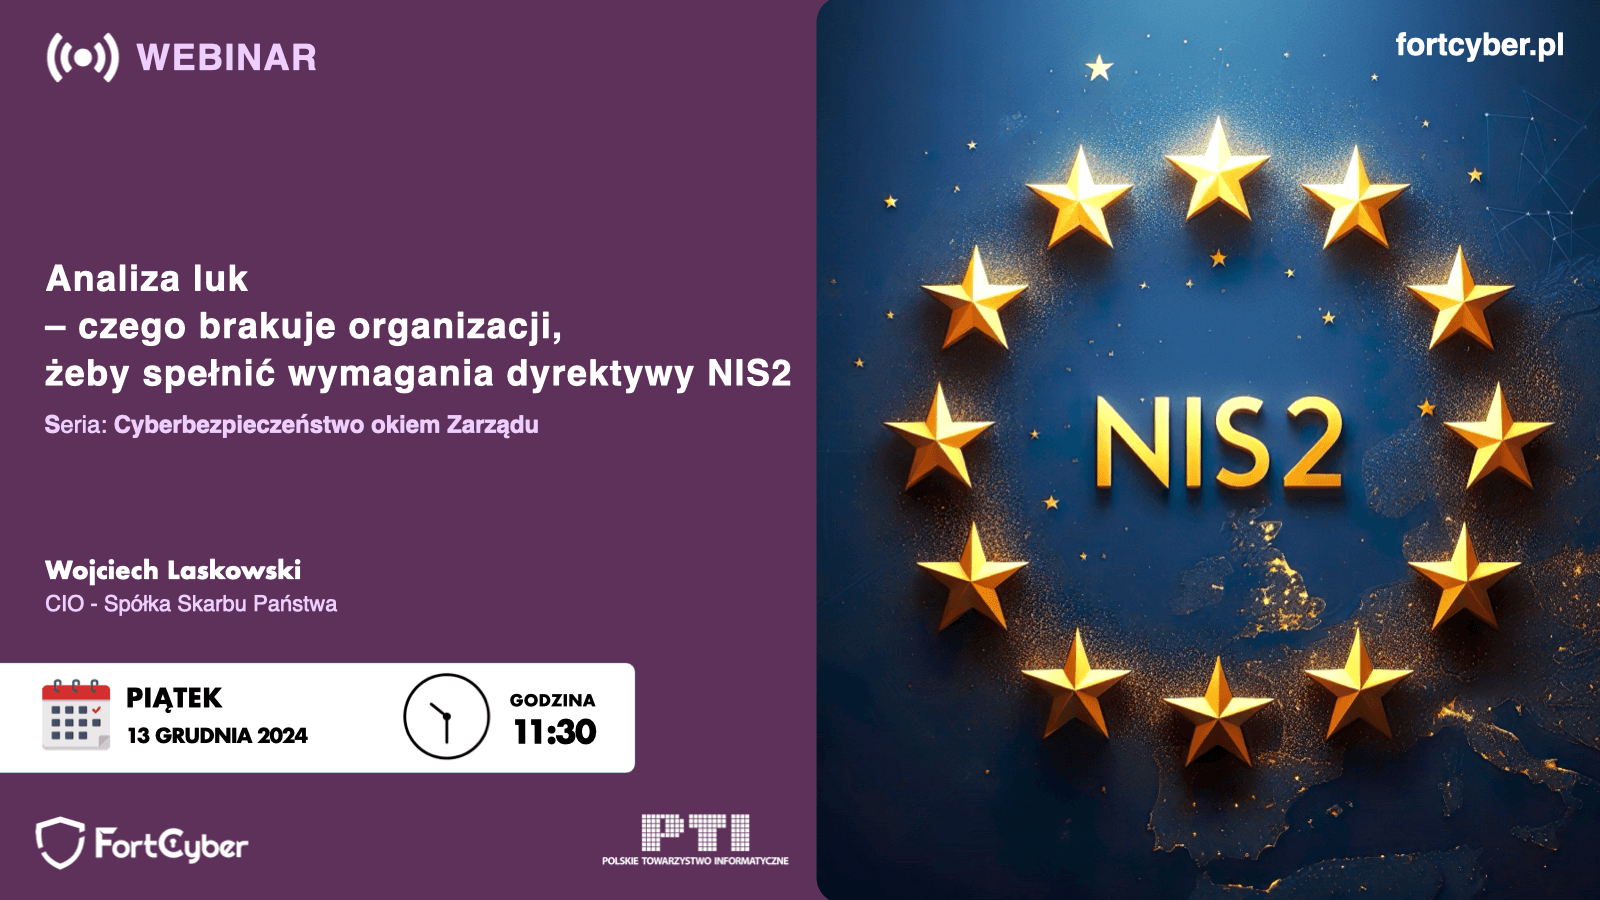
Drugi webinar z serii „Cyberbezpieczeństwo okiem Zarządu – rozmowy w wymiarze organizacyjnym, prawnym i technicznym na przykładzie wdrożenia NIS2 i DORA” to możliwość lepszego zrozumienia, jakie luki mogą występować w organizacjach w kontekście spełniania wymagań dyrektywy NIS2, poznania metod ich wykrywania oraz skutecznych sposobów ich eliminacji i poprawy, aby sprostać wymaganiom dyrektywy.
W tematykę zagadnienia wprowadzi nas Wojciech Laskowski doświadczony menadżer, konsultant, architekt z ponad 20 letnim doświadczeniem w IT oraz cyberbezpieczeństwie. Absolwent Wydziału Cybernetyki Wojskowej Akademii Technicznej oraz Akademii Górniczo-Hutniczej, oficer Wojska Polskiego (pułkownik rezerwy).
Termin: 13.12.2024 g. 11:30
Prelegent: Wojciech Laskowski, CIO – Spółka Skarbu Państwa
W trakcie służby w Resorcie Obrony Narodowej m.in. organizował pracę wysoko wyspecjalizowanych zespołów specjalistów IT security, w szczególności z obszaru reagowania na incydenty komputerowe. Prowadził projekty krajowe (m.in. w oparciu o Common Criteria oraz ITSEC), jak i międzynarodowe (m.in. NATO), z udziałem sektora publicznego oraz komercyjnego. Z sukcesem koordynował współpracę krajową i międzynarodową w obszarze reagowania na incydenty komputerowe. Był członkiem zespołu opracowującego ustawę o Krajowym Systemie Cyberbezpieczeństwa (2018 rok). Założyciel zespołu reagowania na incydenty komputerowe Poczty Polskiej – CERT Poczta Polska. Prowadził wysokobudżetowe, złożone projekty z obszaru ICT oraz programy budowy i modernizacji systemu cyberbezpieczeństwa.
Pełnił rolę CISO Poczty Polskiej, aktualnie CIO Polskiej Grupy Zbrojeniowej. Członek ISSA Polska, Polskiego Towarzystwa Informatycznego oraz Polskiej Izby Telekomunikacji i Teleinformatyki.
Agenda spotkania:
Kolejne materiały z kategorii „Webinary”.
Webinary
Archiwum webinaru o bezpiecznym zarządzaniu organizacją i biznesem. Poznaj program spotkania oraz omawiane wymagania i wyzwania.
Czytaj dalej
Webinary
Archiwum webinaru o doświadczeniach z wdrożenia NIS2 w Czechach i Niemczech. Program spotkania i perspektywa europejskich organizacji.
Czytaj dalej
Webinary
Archiwum webinaru o praktycznych aspektach wdrożenia DORA. Program, prelegent i doświadczenia z implementacji w dużych organizacjach.
Czytaj dalejPowiedz, co chcesz uporządkować. Pokażemy platformę i zaproponujemy pakiet dopasowany do Twojej sytuacji.