
- FortCyber
- Eksperci
Eksperci FortCyber. Praktycy, nie teoretycy
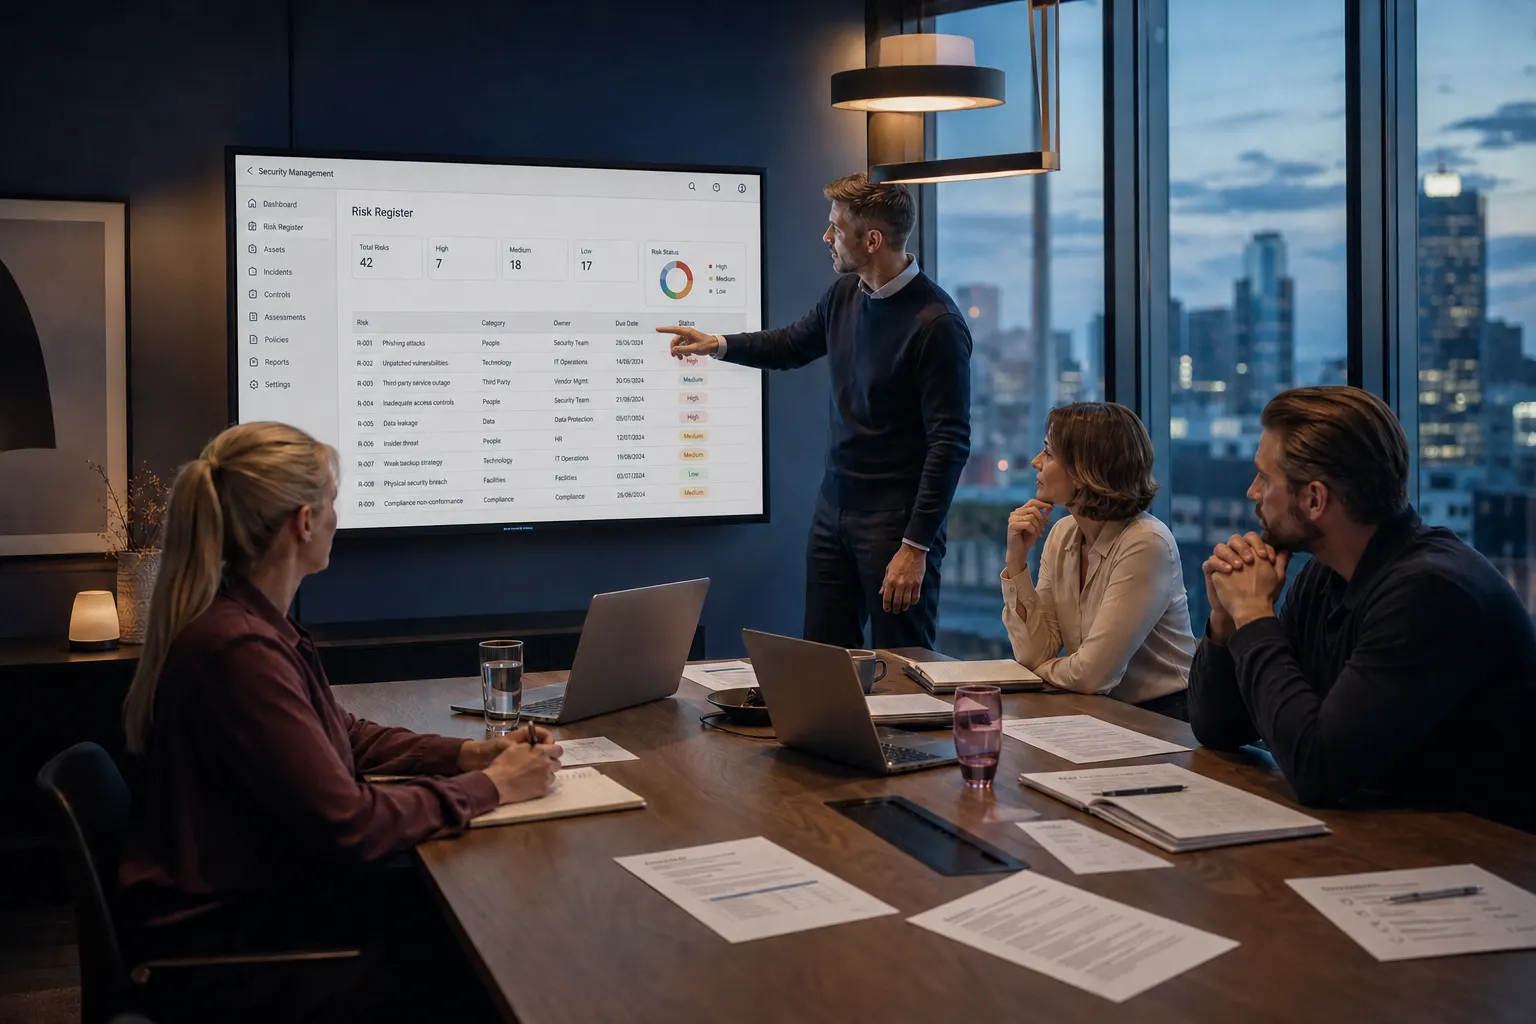
Audytorzy, pełnomocnicy, analitycy, prawnicy i trenerzy z doświadczeniem w firmach i w sektorze publicznym. Znamy przepisy, a pracę każdej osoby widzisz na platformie.
Kto pracuje dla Twojej organizacji
Każda rola ma jasny zakres i odpowiada przed Tobą. Pracę każdej osoby widzisz na platformie.
Manager bezpieczeństwa
Twój stały kontakt. Koordynuje pracę zespołu, pilnuje terminów i raportuje kierownictwu.
Na platformie: panel zarządzania, decyzje do akceptacji i raporty
Pełnomocnik SZBI
Prowadzi system zarządzania bezpieczeństwem informacji w imieniu kierownictwa: ryzyka, przeglądy i dokumentację.
Na platformie: rejestr ryzyk, plan postępowania, dokumenty z wersjami
Audytorzy i doradcy SZBI
Audyty wewnętrzne i zgodności, przeglądy oraz aktualizacja systemu po zmianach w przepisach.
Na platformie: ustalenia z audytu jako zadania z właścicielami i terminami
Analitycy bezpieczeństwa
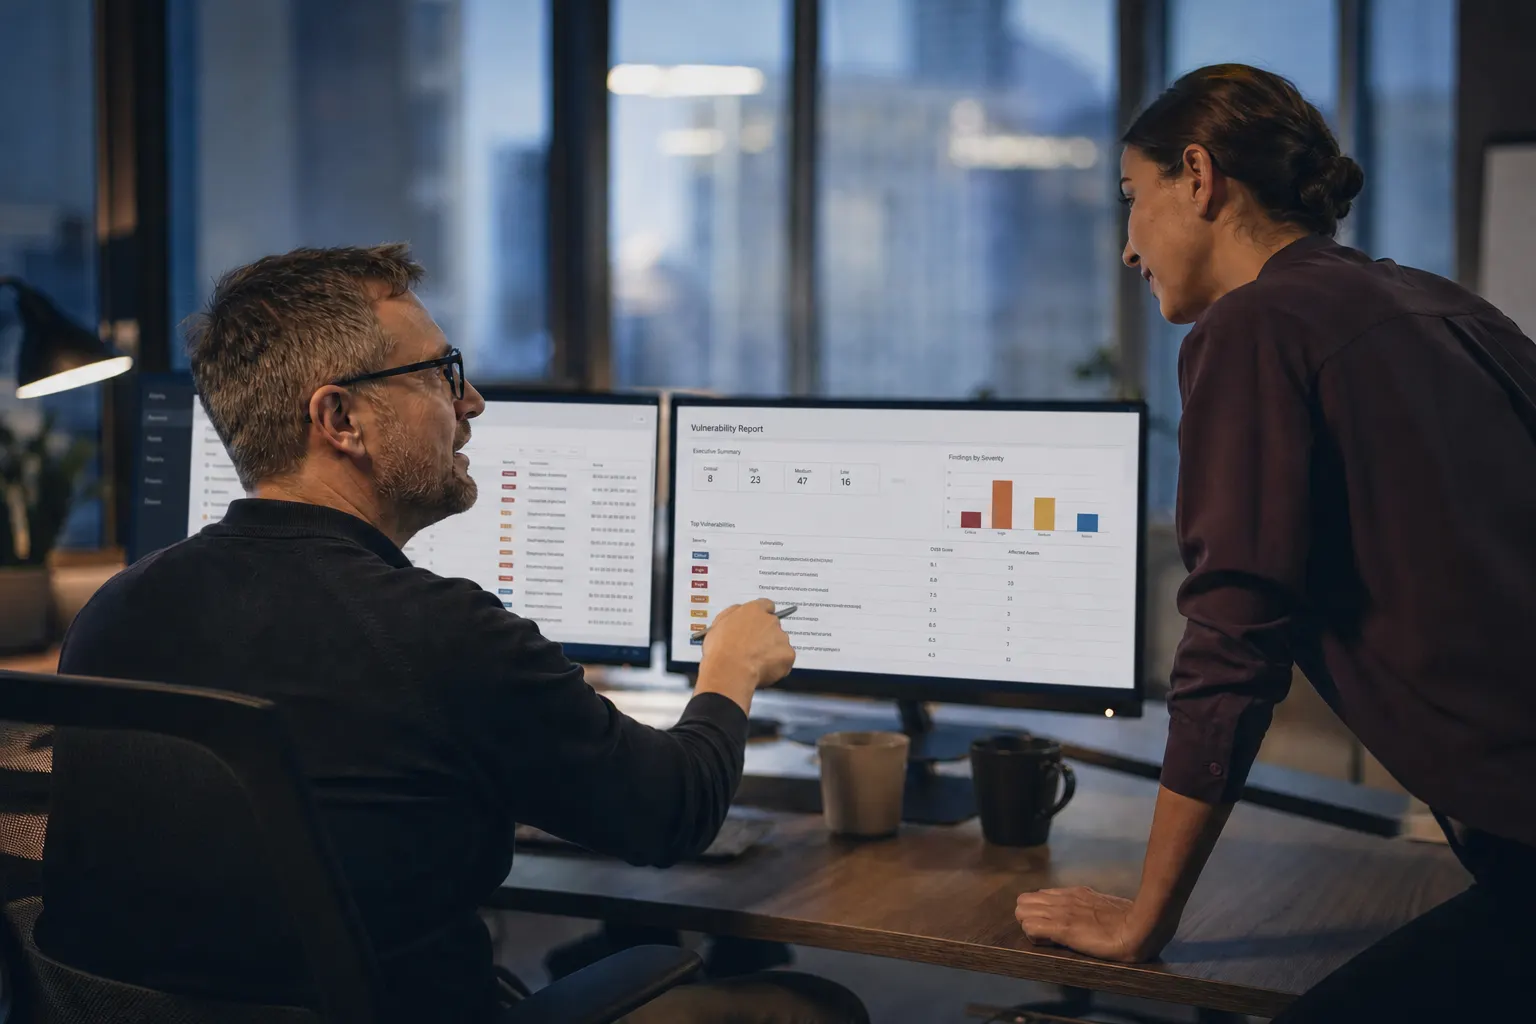
Konsultują wyniki automatycznej analizy zdarzeń i podatności, zalecają naprawy.
Na platformie: konsola i agenci, testy i podatności
Prawnicy i obsługa incydentów
Kwalifikacja incydentu, zgłoszenia, komunikacja i dokumentacja w kryzysie.
Na platformie: rejestr incydentów i historia działań
Trenerzy
Szkolenia, kampanie socjotechniczne i ćwiczenia w symulatorze, także coroczne szkolenie kierownictwa.
Na platformie: ścieżki szkoleń i wyniki kampanii
Kto z kim pracuje
Każda osoba po Twojej stronie ma swój odpowiednik w zespole FortCyber. Wspólnym miejscem pracy jest platforma.
Przy incydencie dołączają prawnicy i zespół obsługi incydentów.Jak pracujemy
Kompetencje i poświadczenia
- Audytorzy wiodący ISO/IEC 27001Wdrożenia i audyty systemów zarządzania bezpieczeństwem informacji
- Audytorzy KSCUprawnienia wg ustawy o krajowym systemie cyberbezpieczeństwa z 2018 r.
- Poświadczenia bezpieczeństwa„TAJNE”, „SECRET UE / EU SECRET”, „NATO SECRET”. Świadectwo bezpieczeństwa przemysłowego do informacji niejawnych krajowych, UE, NATO i ESA
- Doświadczeni CISO i pełnomocnicy ds. bezpieczeństwa informacji
- Testerzy bezpieczeństwa i zespół SOC
- Współpracująca kancelaria prawna
- Sami mamy certyfikat ISO/IEC 27001 dla systemu zarządzania bezpieczeństwem informacji
Certyfikaty zespołu
Wybrane certyfikaty, które posiadają nasi audytorzy, konsultanci, pentesterzy i kierownicy projektów.
Bezpieczeństwo informacji
 Certified Information Systems Security Professional
 Certified Cloud Security Professional
 Certified Information Systems Security Officer
 ISO/IEC 27001 Lead Auditor
 ISO 22301 Lead Auditor, ciągłość działania
- Pełnomocnik SZBI wg PN‑ISO/IEC 27001
 IBM QRadar SIEM i Vulnerability Manager
 Check Point Certified Security Administrator
- Check Point Certified Security Expert
Testy penetracyjne
 Offensive Security Certified Professional
 Certified Ethical Hacker
Zarządzanie projektami i IT
 PRINCE2 Practitioner i Foundation
 Project Management Professional
 AgilePM Foundation
 ITIL Foundation, zarządzanie usługami IT
 Management of Risk
 Management of Portfolios
 Management of Value
 Managing Successful Programmes
Skala i doświadczenie
Kompetencje budujemy od 7 lat, także w projektach dla instytucji, w których stawka jest najwyższa.
Zaufało nam ponad 200 organizacji i firm, w tym 110 podmiotów publicznych i samorządowych. Pracuje dla nich ponad 30 certyfikowanych audytorów i ekspertów, a na naszej platformie przeszkoliliśmy ponad 20 000 użytkowników.
- NBPNarodowy Bank Polski
Projekt cyberbezpieczeństwa realizowany z NASK.
- PFRPolski Fundusz Rozwoju
Projekt realizowany z Operatorem Chmury Krajowej.
- PSEPolskie Sieci Elektroenergetyczne
Projekt realizowany z CGI.
Zaufali nam
Zobacz referencje
Jak pracujemy
Te same zasady obowiązują w audycie, przy wdrożeniu i w stałej opiece.
- Najpierw rozumiemy
Poznajemy sposób działania organizacji, jej obowiązki i najważniejsze procesy. Dopiero potem dobieramy zakres pracy.
- Mówimy konkretnie
Każda usługa kończy się dokumentem i omówieniem wyników. Oddzielamy ryzyko biznesowe od formalności. Jeśli wynik jest dobry, mówimy to wprost.
- Myślimy o utrzymaniu
Wdrożenia planujemy pod codzienną pracę. Prowadzimy rejestry, przeglądy i raporty, żeby system pozostał aktualny.
Dlatego nasza ocena jest niezależna od dostawcy, który utrzymuje Wasze systemy. Rekomendujemy to, czego potrzebujecie, a nie to, co mamy do sprzedania.
Dzielimy się wiedzą
Organizujemy webinary z ekspertami i piszemy poradniki dla kierownictwa, IT i pełnomocników.
- Webinar · 12.11.2024Konsekwencje dyrektywy NIS2: co musisz wiedzieć jako członek zarządu
- Webinar · 13.12.2024Analiza luk w organizacji: wymagania dyrektywy NIS2
- Webinar · 25.02.2025Doświadczenia z wdrożenia NIS2 w Czechach i Niemczech
Poznaj zespół, który poprowadzi Twoje bezpieczeństwo
Na spotkaniu:
- poznasz managera i pełnomocnika, którzy będą z Wami pracować
- pokażemy, jak wygląda współpraca na platformie
- ustalimy, od czego zacząć w Waszej sytuacji
Trwa incydent? Zadzwoń: +48 699 587 010
Odezwiemy się w ciągu jednego dnia roboczego.